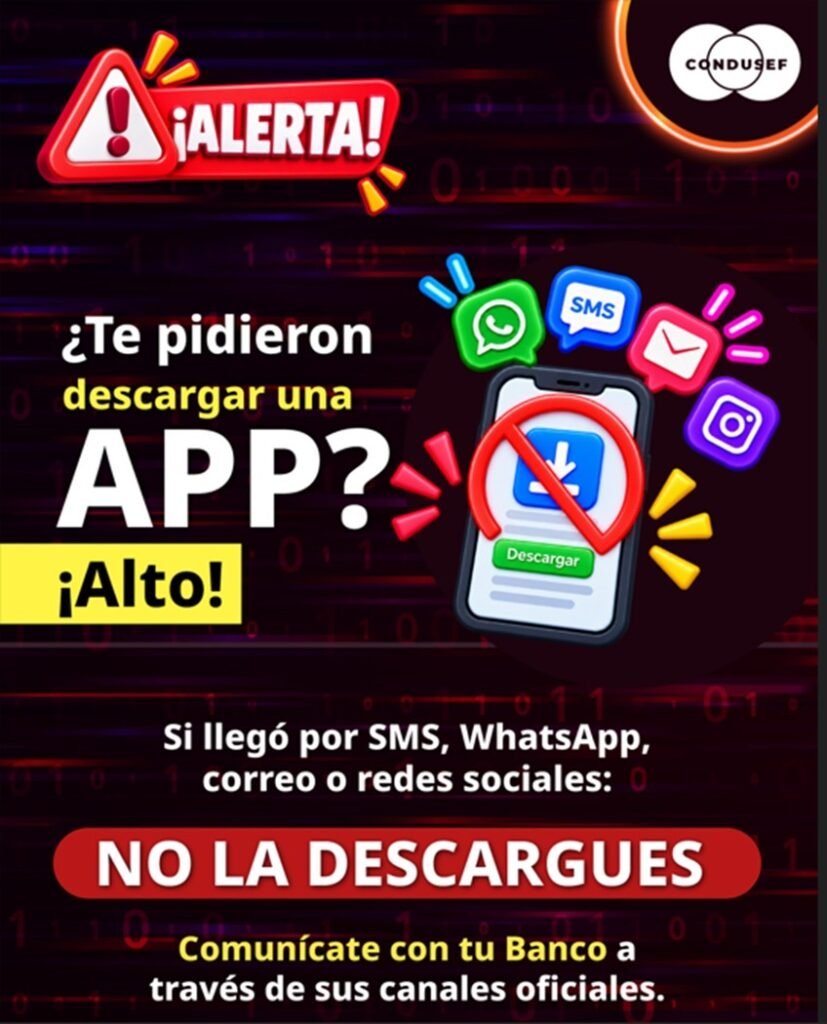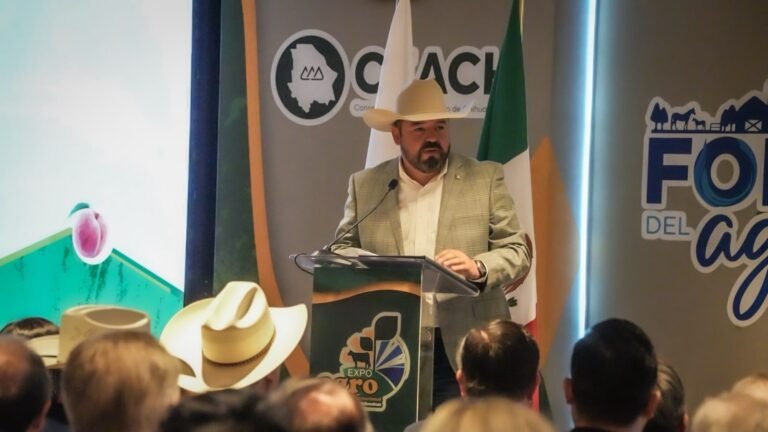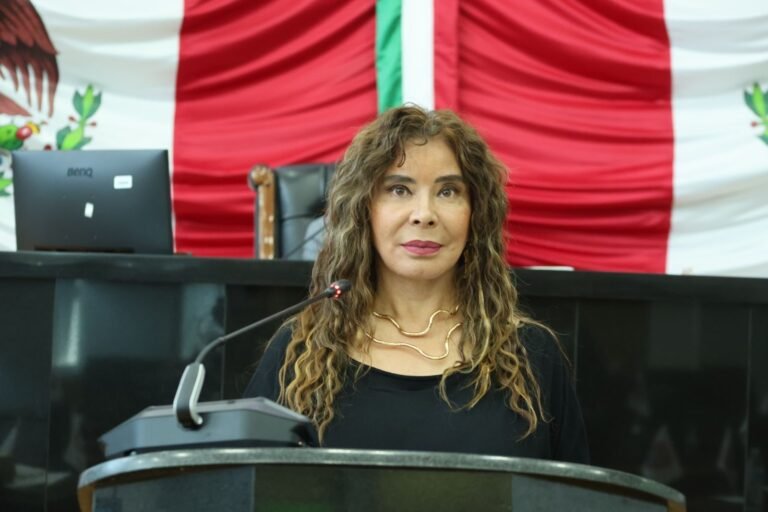
La titular de la Condusef en Chihuahua, Wendy Pérez Ceballos, lanzó una alerta a la población para evitar descargar aplicaciones desde enlaces recibidos a través de mensajes SMS, correos electrónicos, WhatsApp, redes sociales u otros servicios de mensajería, debido al riesgo de que estos archivos sean utilizados para obtener información personal y financiera.
La funcionaria explicó que los enlaces pueden conducir a sitios no seguros que ofrecen aplicaciones aparentemente legítimas, pero que una vez instaladas en el teléfono podrían permitir a delincuentes acceder a datos personales, información financiera y realizar operaciones fraudulentas.
Pérez Ceballos enfatizó que los usuarios no deben descargar aplicaciones desde enlaces recibidos en mensajes, incluso cuando estos aparenten provenir de un banco o de alguna institución financiera. La recomendación es verificar directamente con la institución antes de realizar cualquier instalación.
Como medida de seguridad, la Condusef recomienda descargar aplicaciones únicamente desde tiendas oficiales como Google Play o App Store y, antes de instalarlas, comprobar que se trate de la aplicación legítima de la institución financiera correspondiente.
También pidió evitar abrir enlaces enviados mediante SMS, correo electrónico, WhatsApp o redes sociales cuando estos soliciten instalar alguna aplicación. En caso de recibir un mensaje de este tipo, lo más seguro es no ingresar al enlace y comunicarse directamente con el banco utilizando sus canales oficiales.
La titular de Condusef Chihuahua advirtió que los engaños pueden aparentar ser comunicaciones legítimas de instituciones financieras, por lo que la prevención y la verificación directa son fundamentales para evitar poner en riesgo la información bancaria.
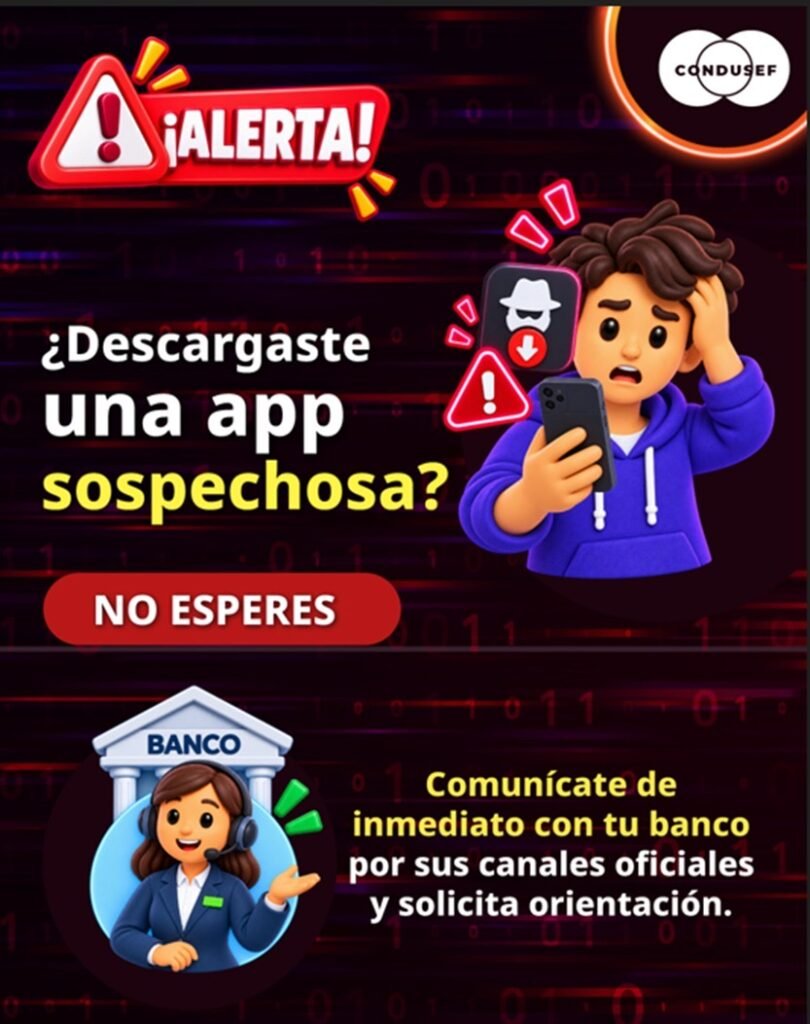
Si una persona ya descargó una aplicación sospechosa, la recomendación es comunicarse inmediatamente con su banco o institución financiera a través de sus canales oficiales para recibir orientación y determinar las medidas de seguridad que deben tomarse.